Atlassian załatał krytyczną podatność CVE-2026-21589 w ośmiu produktach instalowanych we własnej infrastrukturze. Nie wymaga ona logowania, a ataki zaczęły się już kilka godzin po publikacji szczegółów technicznych. 15 października CISA dodała ją do katalogu aktywnie wykorzystywanych luk. Polski CERT Orange wskazał ją w przeglądzie z 12 października jako „CVE tygodnia”.
Czego dotyczy luka
Podatność ma ocenę 9,3 w skali CVSS 4.0. Dotyczy każdej wersji ośmiu produktów w edycji self-hosted: Jira Software, Jira Service Management, Confluence, Bitbucket, Bamboo i Crowd (Data Center) oraz Crucible i Fisheye. Wersje chmurowe zostały załatane automatycznie.
To błąd typu arbitrary file access. Atakujący bez konta może odczytać pliki z katalogu głównego aplikacji. Atlassian zastrzega, że musi znać dokładną nazwę i ścieżkę pliku, a lista katalogów jest niedostępna. To ważne zastrzeżenie, ale w praktyce ścieżki popularnych aplikacji są publicznie znane.
Jak to działa
Badacze wskazali na współdzieloną funkcję obsługi zasobów webowych, w której podwójny dwukropek (::) zastępuje ukośnik. To pozwala wyjść poza zamierzony katalog. W testach watchTowr udało się odczytać dowolny plik w obrębie serwera aplikacji, także zwykle chronione pliki z folderu WEB-INF.
W takich plikach często leżą dane dostępowe. Według badaczy jedno żądanie wystarcza, by wyciągnąć tokeny, hasła lub klucze i użyć ich do dalszego włamania. Przy używaniu Crowd SSO atakujący może w ten sposób uzyskać też uprawnienia administratora.
Oś czasu
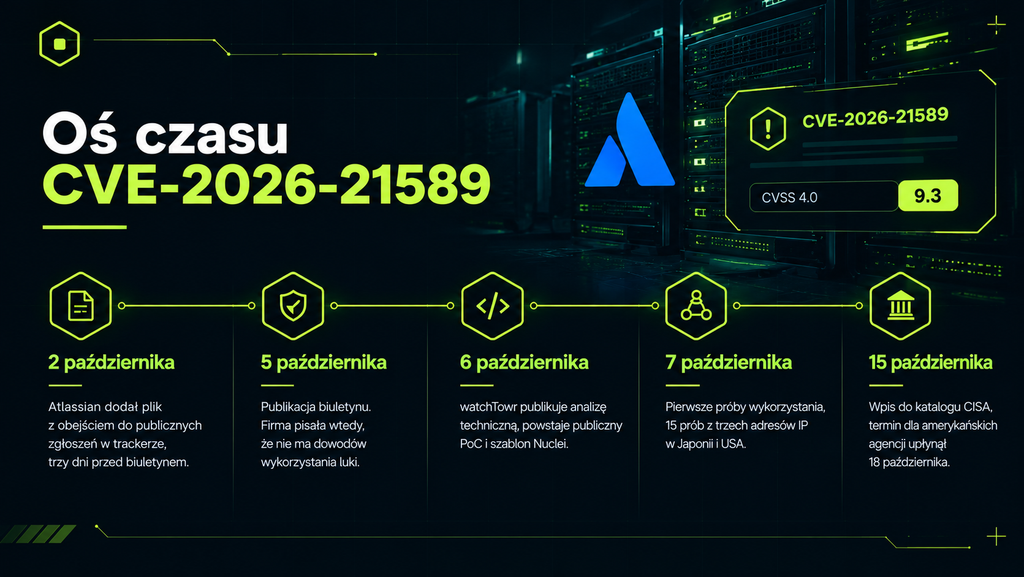
- 2 października: Atlassian dodał plik z obejściem do publicznych zgłoszeń w trackerze, trzy dni przed biuletynem.
- 5 października: publikacja biuletynu. Firma pisała wtedy, że nie ma dowodów wykorzystania luki.
- 6 października: watchTowr publikuje analizę techniczną, powstaje publiczny PoC i szablon Nuclei.
- 7 października: pierwsze próby wykorzystania, 15 prób z trzech adresów IP w Japonii i USA.
- 15 października: wpis do katalogu CISA, termin dla amerykańskich agencji upłynął 18 października.
Jak się zabezpieczyć
Zaktualizuj do poprawionych wersji:
- Confluence Data Center: 9.2.26 lub 10.2.19.
- Jira Software Data Center: 9.12.40, 10.3.26 lub 11.3.12.
- Jira Service Management Data Center: 5.12.40, 10.3.26 lub 11.3.12.
- Bitbucket Data Center: 9.4.26, 10.2.8 lub 10.5.1.
- Bamboo Data Center: 10.2.24 lub 12.1.12.
Wersje Crowd, Crucible i Fisheye sprawdź w biuletynie Atlassian.
Jeśli nie możesz zaktualizować od razu, Atlassian udostępnił obejścia: regułę WAF lub proxy blokującą wzorce traversal, reguły Tomcat RewriteValve dla Confluence, Jira, JSM, Bamboo i Crowd oraz regułę urlrewrite.xml dla Bitbucket. Muszą obejmować każdy węzeł klastra, także mirrory Bitbucket. Zacznij od instancji dostępnych z Internetu.
Sprawdź, czy ktoś już skorzystał
Atlassian zaleca przejrzenie logów dostępowych pod kątem opisanych w biuletynie wzorców. Pamiętaj, że sama aktualizacja nie zabezpieczy systemu, który został już przejęty. Jeśli w logach widać podejrzane żądania, zmień klucze, tokeny i hasła, które mogły leżeć w odczytywalnych plikach.
Stawka jest wysoka, bo Bitbucket przechowuje kod źródłowy, Confluence dokumentację, a Jira zgłoszenia i zmiany. To dane, które w wielu firmach są ich najcenniejszym zasobem.