Wyciek danych w firmie nie musi zaczynać się od spektakularnego ataku. Czasem wystarczy źle skonfigurowany serwer, konto byłego pracownika, niezałatana aplikacja albo jeden link w wiadomości phishingowej.
Dobrze pokazują to ostatnie tygodnie w Polsce. Pod koniec września Fakturownia poinformowała o nieuprawnionym dostępie do swoich systemów, a w komunikacie wymieniła m.in. dane kont, tokeny, dane kontrahentów i część danych z faktur. Kilka dni później o ataku napisał Niebezpiecznik w sprawie Wakacje.pl, a swój incydent potwierdził też dostawca oprogramowania dla gabinetów stomatologicznych FELG Dent.
Lekcja jest wspólna: nie wystarczy zabezpieczyć własny komputer czy serwer. Trzeba wiedzieć, gdzie są dane, kto ma do nich dostęp i które systemy mogą stać się drogą do ich kradzieży.
Czym jest wyciek danych w firmie
Wyciek to sytuacja, w której informacje trafiają do kogoś, kto nie powinien ich mieć. Nie zawsze oznacza to włamanie. Pracownik może wysłać bazę klientów na zły adres, administrator może zostawić publicznie dostępny panel, a plik z chmury może trafić do niewłaściwej osoby.
Efekt jest podobny: dane opuszczają kontrolowane środowisko. Może to być baza klientów, numery PESEL, dane finansowe, hasła i ich skróty, tokeny sesyjne, klucze API, dokumenty księgowe, umowy albo dokumentacja techniczna. Nawet jeśli coś nie jest daną osobową, jego wyciek może oznaczać straty albo ułatwić następny atak.
Skąd biorą się wycieki danych
Najczęściej problem leży między człowiekiem, technologią i organizacją. Według ENISA Threat Landscape 2025 phishing i pokrewne formy socjotechniki odpowiadały za około 60% obserwowanych wektorów początkowego dostępu.
Typowy przebieg wygląda tak:
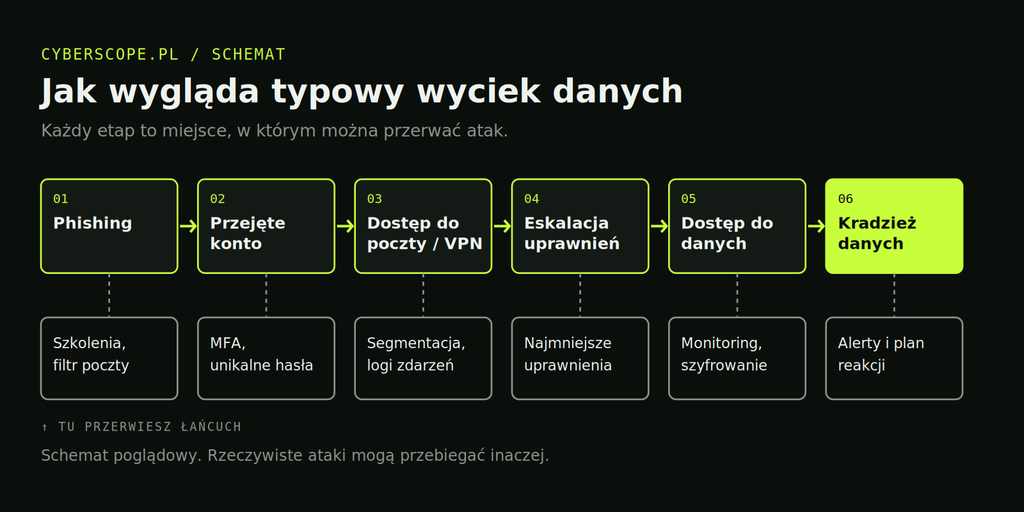
Do najczęstszych przyczyn należą też:
- niezałatane podatności w aplikacji, CMS-ie, VPN-ie lub serwerze,
- błędna konfiguracja, np. baza albo panel administracyjny dostępny z Internetu,
- zbyt szerokie uprawnienia, przez które przejęcie jednego konta otwiera dostęp do wszystkiego,
- słabe lub powtarzane hasła i brak MFA,
- dostawcy i podwykonawcy, którzy mają dostęp do danych firmy.
Ostatni punkt jest dziś szczególnie ważny. Firma korzysta z dziesiątek zewnętrznych usług: księgowości, CRM, hostingu, poczty, fakturowania i chmury. Atakujący nie musi łamać zabezpieczeń dużej firmy, jeśli łatwiej wejść przez dostawcę. Dlatego zamiast pytania „czy nasze serwery są bezpieczne?” lepiej zapytać, co stanie się z danymi, gdy przejęte zostanie konto pracownika, dostawcy albo jednej z aplikacji.
Jak zabezpieczyć firmę przed wyciekiem danych
Żadne pojedyncze narzędzie nie rozwiąże problemu. Antywirus nie ochroni przed każdym phishingiem, firewall nie naprawi błędu w aplikacji, a MFA nie zabezpieczy źle skonfigurowanej bazy. Potrzebnych jest kilka warstw.
1. Zrób listę danych, które naprawdę posiadasz
Zacznij od prostych pytań: jakie dane przechowujemy, gdzie leżą, kto ma do nich dostęp, kto administruje systemem, czy są szyfrowane, czy trafiają do zewnętrznych firm i czy istnieją kopie zapasowe.
Sprawdź też zapomniane zasoby. Stara subdomena, nieużywany serwer, testowa aplikacja albo panel administracyjny wystawiony do sieci to często dokładnie to miejsce, którego szuka napastnik. CERT Polska w ramach moje.cert.pl pokazuje firmom publicznie dostępne podatności, błędne konfiguracje i wycieki haseł, więc warto sprawdzić swoją domenę.
2. Włącz MFA wszędzie, gdzie się da
Uwierzytelnianie wieloskładnikowe powinno obejmować przynajmniej pocztę firmową, VPN, panele administracyjne, usługi chmurowe, systemy księgowe i HR oraz konta administratorów. Przejęcie zwykłego konta pracownika może ograniczyć szkody. Przejęcie konta administratora zmienia sytuację zupełnie.
3. Zrezygnuj ze wspólnych haseł
Każdy użytkownik powinien mieć własne konto, długie i unikalne hasło, najlepiej w firmowym menedżerze haseł. Wspólne konto ułatwia też zapomnienie o odebraniu dostępu komuś, kto odszedł z firmy. Aktywne konto byłego pracownika to gotowa furtka do systemu.
4. Ogranicz uprawnienia
Księgowość nie potrzebuje dostępu do repozytorium kodu, programista nie musi widzieć całej bazy klientów, a marketing nie powinien mieć uprawnień administratora produkcji. To zasada najmniejszych uprawnień: przejęte konto daje atakującemu tylko to, co miał jego właściciel.
Regularnie przeglądaj użytkowników, role, konta administratorów, klucze API, tokeny, konta serwisowe i konta byłych pracowników.
5. Aktualizuj, zanim zrobi to za ciebie atakujący
Według ENISA w 2025 roku przypisano ponad 48 tys. nowych identyfikatorów CVE. Nie każda dotyczy waszych systemów, ale lista znanych błędów rośnie bardzo szybko. Dlatego aktualizacje powinny mieć procedurę: krytyczne i wysokie podatności obsługujecie w ustalonym czasie, a nie „kiedy będzie chwila”.
Dotyczy to nie tylko Windowsa, ale też WordPressa i wtyczek, bibliotek aplikacji, serwerów WWW, VPN-ów, firewalli, urządzeń sieciowych i systemów backupowych.
6. Zabezpiecz aplikacje internetowe
Wiele wycieków zaczyna się od aplikacji dostępnej z Internetu, dlatego warto robić audyty i testy penetracyjne. Zwróćcie uwagę na kontrolę dostępu, autoryzację obiektów, API, logowanie, resetowanie haseł, przesyłanie plików, obsługę sesji i walidację danych.
Przypadek FELG Dent dobrze to ilustruje. Atakujący twierdzili, że wykorzystali niezabezpieczone endpointy API i błędy w weryfikacji uprawnień, ale dostawca nie potwierdził tych szczegółów, więc traktujemy je jako element trwającej analizy. Zasada jest jednak jasna: użytkownik z dostępem do jednego rekordu nie powinien móc odczytać kolejnych tylko dlatego, że zmienił parametr w żądaniu.
7. Pamiętaj, że backup nie chroni przed każdym wyciekiem
Kopia zapasowa pomaga, gdy dane zostaną skasowane albo zaszyfrowane. Nie cofnie jednak faktu, że ktoś wcześniej skopiował bazę klientów.
Dobre minimum to regularne kopie, osobne konto administracyjne do backupów, ograniczony dostęp, szyfrowanie, część kopii poza głównym środowiskiem i regularne testowanie odtwarzania. Backup, którego nigdy nie próbowano odtworzyć, jest bardziej obietnicą niż zabezpieczeniem.
8. Szkol pracowników na konkretnych przykładach
Zamiast dwugodzinnej prezentacji o „cyberhigienie” pokażcie realne sytuacje: prośbę o pilną zmianę hasła, fałszywy dokument Google, fakturę od rzekomego kontrahenta, prośbę prezesa o szybki przelew, telefon od „pracownika IT” i wiadomość z prośbą o kod MFA.
Wystarczy jeden odruch: jeśli coś jest pilne, niespodziewane i wymaga hasła, kodu albo pieniędzy, zatrzymaj się i zweryfikuj nadawcę innym kanałem.
Co zrobić, gdy dostawca ma wyciek
Nie masz wpływu na jego serwery, ale możesz ograniczyć skutki. Zanim podpiszesz umowę, sprawdź, jakie dane trafiają do dostawcy, gdzie są przechowywane, kto ma do nich dostęp, czy oferuje MFA, jak zgłasza incydenty i jak usuwa dane po zakończeniu współpracy.
Nie przekazuj też więcej, niż jest potrzebne. Jeśli aplikacja wymaga imienia i adresu e-mail, nie ma powodu wysyłać jej całej historii klienta.
Co zrobić po wykryciu wycieku danych
Pierwsza zasada: nie panikuj i nie kasuj śladów.
- Zabezpiecz dostęp. Odetnij zaatakowane konto, unieważnij sesje, zmień hasła, wymień klucze API i tokeny. Nie wyłączaj jednak serwerów ani nie kasuj logów bez zastanowienia, bo utrudnisz analizę.
- Ustal, co się stało. Kiedy zaczął się atak, jak napastnik wszedł, do czego miał dostęp, czy dane zostały pobrane i czy nadal ma dostęp. Do tego potrzebne są logi, więc ich przechowywanie trzeba zaplanować jeszcze przed incydentem.
- Oceń ryzyko dla osób, których dane dotyczą. Jeśli naruszenie podlega zgłoszeniu, administrator robi to bez zbędnej zwłoki, w miarę możliwości w ciągu 72 godzin od stwierdzenia naruszenia. Po tym czasie trzeba wyjaśnić przyczynę opóźnienia. Warto mieć procedurę przygotowaną wcześniej, bo wtedy decyzje zapadają szybko.
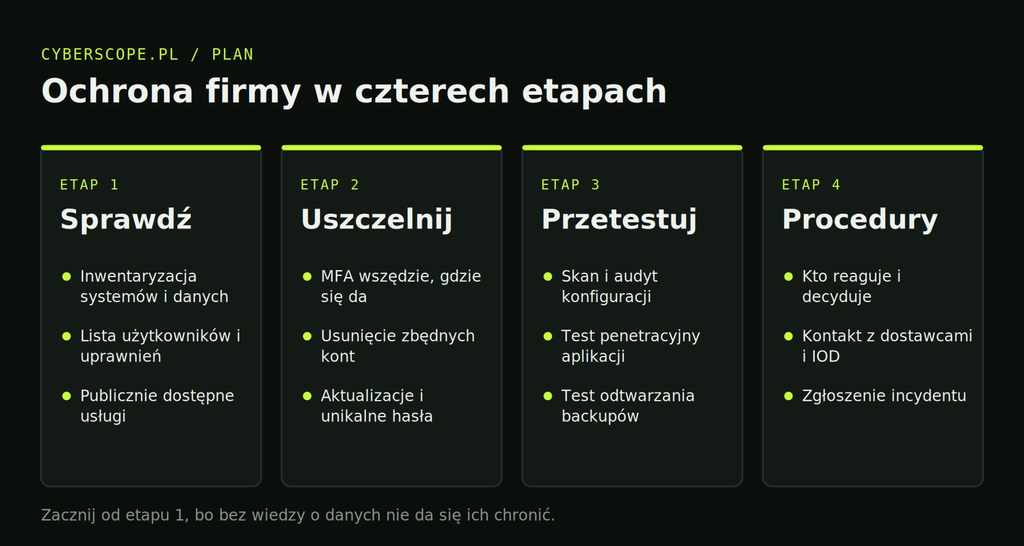
Plan ochrony w czterech etapach
Jeśli firma nie ma uporządkowanego cyberbezpieczeństwa, nie trzeba zaczynać od drogich systemów.
- Sprawdź: zinwentaryzuj systemy i dane, użytkowników, uprawnienia i publicznie dostępne usługi.
- Uszczelnij: włącz MFA, usuń zbędne konta, ogranicz uprawnienia, zmień współdzielone hasła, zaktualizuj systemy.
- Przetestuj: skan infrastruktury, audyt konfiguracji i aplikacji, test penetracyjny, test phishingowy, test odtwarzania backupów.
- Spisz procedury: kto reaguje, kto decyduje, kto kontaktuje się z dostawcami i kto odpowiada za zgłoszenie incydentu. Raz na jakiś czas sprawdzaj, czy procedura nadal odpowiada rzeczywistości.
Czy mała firma też powinna się tym przejmować
Tak. Atakujący często nie wybiera firmy ręcznie. Automatyczne skanery wyszukują podatne serwery, panele administracyjne i źle skonfigurowane usługi, a dla nich firma z 20 osobami jest tak samo dobrym celem jak ta z 2000.
Najczęstsze błędy
- „Mamy antywirusa, więc jesteśmy zabezpieczeni.” To tylko jedna warstwa.
- „Mamy backup, więc nic nam nie grozi.” Backup nie cofnie skopiowanych danych.
- „Nikt nie zna naszych adresów IP.” Skanery znajdą je automatycznie.
- „To tylko konto pracownika.” Przejęte konto bywa początkiem dalszego ataku.
- „Dostawca zajmuje się bezpieczeństwem.” Firma nadal musi wiedzieć, jakie dane mu przekazuje.
- „Mamy procedurę, bo jest dokument.” Dokument, którego nikt nie zna i nie testował, nie jest procedurą.
Podsumowanie
Nie da się zagwarantować, że firma nigdy nie padnie ofiarą ataku. Można sprawić, że atakujący będzie miał trudniej, a ewentualny incydent będzie miał mniejszy zasięg: wiedzieć, jakie dane są w firmie, ograniczać dostęp, stosować MFA, aktualizować systemy, testować aplikacje, kontrolować dostawców, szkolić ludzi i mieć gotową procedurę. Najlepiej zacząć wtedy, gdy nie ma jeszcze incydentu.