Możliwy wyciek danych 2,4 mln pacjentów. Sprawa dotyczy gabinetów dentystycznych korzystających z FELG Dent
Możliwe, że mamy do czynienia z kolejnym poważnym incydentem dotyczącym danych medycznych w Polsce. Sprawa ma dotyczyć systemu FELG Dent, wykorzystywanego przez gabinety i kliniki stomatologiczne.
Jak poinformował na X profil Sekurak, zgłosiła się do niego osoba twierdząca, że pozyskała dane około 2,4 mln polskich pacjentów. Sekurak otrzymał próbkę danych i rozpoczął jej weryfikację.
Następnie poinformowano, że incydent i sam wyciek rzeczywiście miał miejsce. Trwa ustalanie szczegółów, w tym tego, jaka luka została wykorzystana oraz jaki dokładnie zakres danych został ujawniony.
Na ten moment nie wiadomo jeszcze, jakie informacje dotyczące pacjentów znalazły się w rękach osoby, która zgłosiła sprawę. Ze względu na charakter danych medycznych sprawa może mieć poważne konsekwencje dla osób, których informacje zostały objęte incydentem.
FELG Dent to system wykorzystywany przez gabinety stomatologiczne m.in. do prowadzenia dokumentacji pacjentów, obsługi wizyt i zarządzania placówką.
Aktualizacje Ostatnia aktualizacja: 01.10.2026, godz. 19:53 CEST
01.10.2026, godz. 17.17 CEST Firma FELG Software sp. z o.o. rozesłała oficjalny komunikat do swoich klientów, w którym potwierdza, że padła ofiarą ataku hakerskiego. Sprawca, podający się za członka grupy „fingerprint”, poinformował firmę, że uzyskał dostęp do około 10% bazy danych i zażądał okupu za ich nieujawnianie.
Spółka złożyła zawiadomienie do Prokuratury o możliwości popełnienia przestępstwa oraz skontaktowała się z Urzędem Ochrony Danych Osobowych (UODO). Trwa ustalanie rzeczywistej skali ataku. FELG Software apeluje do gabinetów o wstrzymanie się ze zgłaszaniem naruszeń do UODO do czasu otrzymania formalnego potwierdzenia, czy wyciek faktycznie dotyczył ich pacjentów. Poszkodowane placówki otrzymają w najbliższych dniach wytyczne do dalszego działania oraz darmowy mechanizm powiadamiania pacjentów.
01.10.2026, godz. 19:53 CEST Z mediami skontaktowali się bezpośrednio sprawcy ataku, identyfikujący się jako niezależna grupa „Horus”. Hakerzy twierdzą, że w ich ręce wpadły:
- Dane 2 400 000 pacjentów (m.in. PESEL, imię i nazwisko, adres, telefon, gabinet, NIP).
- Dane personelu (atakujący wskazują na 712 000 rekordów, jednak firma FELG stanowczo zdementowała tę liczbę, informując, że w bazie jest ona o rząd wielkości mniejsza).
- 1 200 000 recept i pełna dokumentacja wizyt (w tym PESEL, dane z e-ZLA, tabele eWUŚ, historia leczenia, pliki i zdjęcia).
Dla uwiarygodnienia swoich słów, przestępcy przekazali próbkę danych kilku znanych w Polsce osób, zawierającą numery PESEL, adresy zamieszkania czy historię przepisanych leków. Ponadto hakerzy grożą ujawnieniem danych stomatologów, którzy rzekomo mieli wystawiać recepty na leki psychotropowe i stymulanty.
Prezes Zarządu FELG Software, Grzegorz Stawarz, w odpowiedzi na pytania mediów doprecyzował, że firma zidentyfikowała już lukę i wektor ataku, jednak na obecnym etapie nie ujawnia szczegółów technicznych. Podkreślił, że deklarowana przez hakerów liczba 2 milionów rekordów nie musi odpowiadać dokładniej liczbie osób, których dane wyciekły. Obecnie, przy wsparciu zewnętrznych ekspertów z zakresu informatyki śledczej, prowadzona jest całodobowa analiza logów. Aktualne komunikaty dla gabinetów dostawca publikuje na dedykowanej stronie: status.felg.cloud/incydent.
01.10.2026, godz. 20:25 CEST Atakujący przedstawili kolejne informacje na temat technicznych kulis wycieku. Twierdzą, że do pozyskania rekordów wykorzystali podatność typu IDOR (Insecure Direct Object References), polegającą na enumeracji danych poprzez proste sekwencyjne zwiększanie identyfikatorów (ID) w zapytaniach do systemu. Dostawca oprogramowania na ten moment nie odniósł się oficjalnie do opublikowanych twierdzeń dotyczących tej konkretnej luki.
01.10.2026, godz. 20:50 CEST
Serwis Zaufana Trzecia Strona opublikował nowe informacje o kulisach incydentu. Według ustaleń serwisu, firma dowiedziała się o włamaniu 28 września około godziny 18:00, jednak sam atak trwał od 6 września.
Haker „Horus” uszczegółowił, że do wyciągnięcia danych użył niezabezpieczonych endpointów API. Dostęp do bazy produkcyjnej umożliwiło mu zwykłe konto w wersji demo, w którym brakowało weryfikacji uprawnień. Choć po kilku dniach system został załatany przez twórców, napastnik zdołał odnaleźć kolejne dziurawe endpointy.
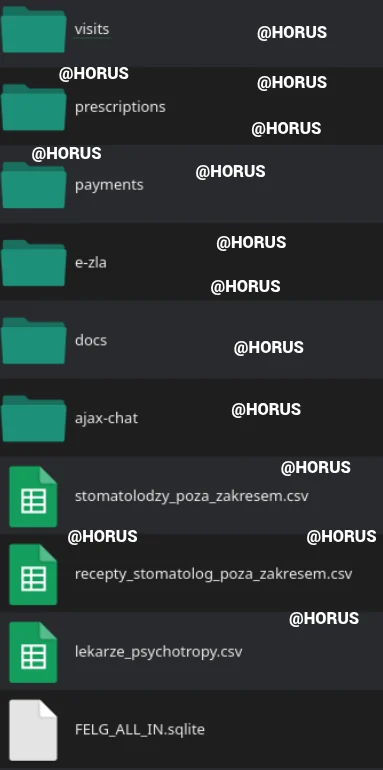
Redakcja Z3S podjęła próbę weryfikacji rzekomego wycieku,udostępniła sprawcy numery PESEL ośmiu ochotników, jednak żadnego z nich nie odnaleziono w wykradzionej bazie.
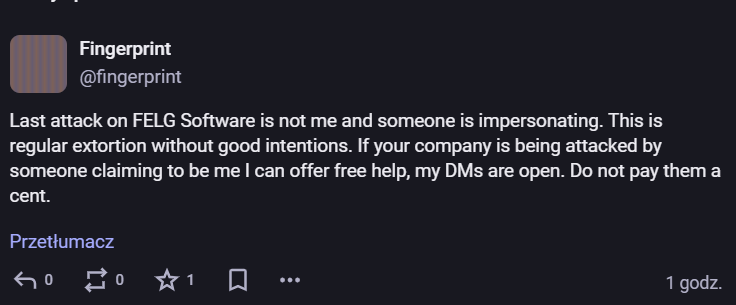
Ostatecznie rozwiązano również kwestię rzekomego udziału w ataku grupy „fingerprint”. Haker przyznał wprost, że podszył się pod znaną grupę tylko po to, by wywrzeć presję i ułatwić sobie proces wymuszenia okupu na firmie. Do sprawy odniósł się sam „fingerprint”, stanowczo zaprzeczając swojemu udziałowi w incydencie. Oświadczył, że incydent jest zwykłym wymuszeniem, zalecił firmie nie płacić ani centa i zaoferował swoją darmową pomoc przy analizie ataku.
Ze względu na zerwanie negocjacji i niechęć firmy do zapłacenia okupu, „Horus” zapowiedział wystawienie bazy danych na sprzedaż na darknetowym forum Cebulka.
Materiał będziemy na bieżąco aktualizować
Stan informacji: 1 października 2026 r.