28 września 2026 Fakturownia wykryła nieuprawniony dostęp do swoich serwerów. Następnego dnia opublikowała komunikat, z którego wynika, że atakujący mógł zajrzeć w dane kont, kontrahentów i dokumentów wystawionych przez system. Dla firmy, która obsługuje faktury całej masy polskich przedsiębiorców, to bardzo zła wiadomość.
Poniżej zebraliśmy, co wiadomo oficjalnie, co twierdzi sam atakujący i jak ten atak mógł technicznie wyglądać.
Czym jest Fakturownia i dlaczego to poważna sprawa
Fakturownia to internetowy system do wystawiania faktur, prowadzenia magazynu i rozliczeń. Korzystają z niej jednoosobowe działalności, małe firmy i biura rachunkowe. Wszystkie te dane leżą w jednym miejscu: NIP-y, adresy, numery kont, kwoty, nazwy kontrahentów.
To modelowy cel dla przestępców. Jedno udane włamanie daje dostęp do danych tysięcy firm, a przy okazji ich klientów, którzy sami nawet nie wiedzą, że ich dane są w tym systemie. Faktura to gotowy materiał do przekonującego phishingu: wiadomo, kto komu sprzedaje, za ile i na jaki rachunek płaci.
Co mówi Fakturownia
Firma przyznała, że po wykryciu incydentu:
- zablokowała dostęp osobie nieuprawnionej,
- rozpoczęła rotację kluczy aplikacji i haseł usług,
- uruchomiła nowe serwery,
- zgłosiła sprawę do CBZC, CERT Polska i Prezesa UODO,
- pracuje nad analizą incydentu z zewnętrznymi specjalistami.
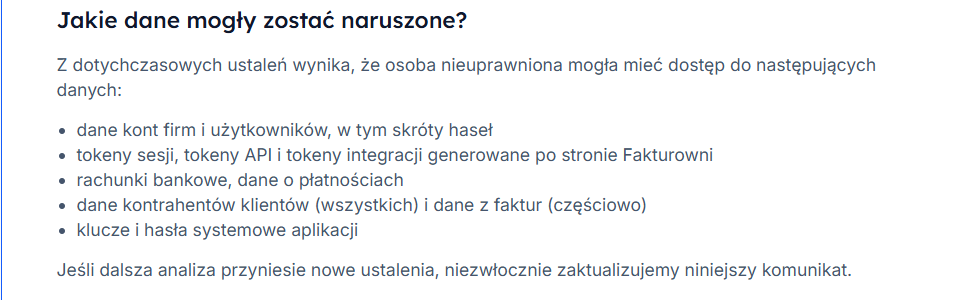
Według komunikatu mogły zostać naruszone:
- dane kont firm i użytkowników, w tym skróty haseł,
- tokeny sesji, tokeny API i tokeny integracji,
- rachunki bankowe i dane o płatnościach,
- dane kontrahentów (wszystkich) oraz częściowo dane z faktur,
- klucze i hasła systemowe aplikacji.
Firma zapewnia, że incydent nie dotknął integracji z KSeF (w tym certyfikatów), innych integracji ani danych kart płatniczych. Według niej nie doszło też do wycieku faktur wystawionych po 2023 roku, a atakujący niczego nie skasował.
Kto za tym stoi
Jako pierwsza o sprawie napisała Zaufana Trzecia Strona. Według jej redakcji z informacją o włamaniu zgłosił się do nich sam „Fingerprint”, ten sam podmiot, który wcześniej przyznał się do ataków na serwisy medyczne. Niebezpiecznik wymienia na jego koncie MyDr, Medyc i Enel-Med, a teraz Fakturownię.
Z relacji redakcji wynika, że twierdzi on, iż pobrał 6 TB faktur. Redakcja nie była w stanie tego zweryfikować i my również nie potrafimy. Fakturownia mówi wyraźnie o danych sprzed 2023 roku, więc te informacje nie są ze sobą oczywiście zgodne. Do wyjaśnienia skali potrzebna będzie analiza powłamaniowa.
Przy okazji atakujący miał przepraszać, że „musiał” pobrać dane, bo jego zdaniem inaczej nikt nie zająłby się zgłoszeniem błędu. Miał też celowo nie kasować logów. Tłumaczenie jest oczywiście bardzo wygodne. Dla klientów Fakturowni nie ma znaczenia, czy ktoś kradnie dane z pobudek altruistycznych. Skopiowane dane to skopiowane dane i nie da się ich „odkopiować”.
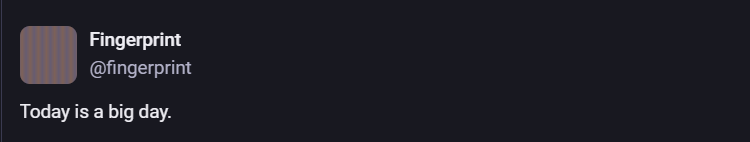
Ten wpis pojawił się dzień przed publikacją komunikatu, czyli 28 września. Fakturownia wykryła incydent właśnie tego dnia. Trudno uznać to za przypadek, choć zastrzegamy: sam wpis niczego nie dowodzi. Może oznaczać moment, w którym atakujący ostatecznie dostał się do systemu, ale równie dobrze zapowiedź czegoś innego albo publikacji danych. Wszystko, co można powiedzieć na tym etapie, to że czasowo wpis zgadza się z wykryciem ataku. Rzeczywistą oś czasu, od pierwszego wejścia po wykrycie, będzie mogła odtworzyć tylko Fakturownia po analizie logów. Możliwe też, że atakujący był w środku dłużej niż dobę.
Jak mogło dojść do włamania
Poniższy opis opiera się na tym, co atakujący przekazał ZTS. Nie jest to potwierdzone przez Fakturownię, więc traktujcie to jako hipotezę, choć technicznie bardzo sensowną.
Miał on użyć „wyroczni czasowej”, żeby wydobyć klucz główny Rubiego, a potem na jego podstawie sfałszować ciasteczko i uzyskać zdalne wykonanie kodu na serwerze. Ze szczegółów wynika, że najpewniej chodzi o aplikację w Ruby on Rails. Rozbijmy to na kroki.
1. Wyrocznia czasowa, czyli time-based blind SQL injection.
Klasyczny SQL injection pozwala wprost „zapytać” bazę o dane. W wersji ślepej aplikacja nic nam nie zwraca, więc atakujący zadaje bazie pytania typu „czy pierwszy znak tajnej wartości to litera A?”. Jeśli tak, każe bazie odczekać kilka sekund przed odpowiedzią, jeśli nie, odpowiedź przychodzi od razu. Mierząc czas odpowiedzi, odczytuje po jednym znaku. To wolne, ale w pełni zautomatyzowane i działa nawet wtedy, gdy aplikacja nie wyświetla żadnych błędów.
2. Klucz główny (master key).
W Rails aplikacja podpisuje i szyfruje ciasteczka sesji tajnym kluczem, który znajduje się w konfiguracji. Kto go zna, może sam wytwarzać poprawne ciasteczka. Zwykle leży on w pliku i zmiennych środowiskowych, a nie w bazie, więc wyciągnięcie go przez SQL injection wymaga pewnej kreatywności. Nie wiemy dokładnie, jak to się stało. Możliwe, że klucz był zapisany gdzieś, gdzie baza mogła go odczytać, albo że atakujący miał już wcześniej inny dostęp.
3. Fałszywe ciasteczko i RCE.
Mając klucz, można spreparować ciasteczko w taki sposób, żeby po odczytaniu przez aplikację wykonało się coś więcej, niż aplikacja zamierzała. Jest to znany scenariusz: gdy ciasteczka są serializowane w formacie umożliwiającym deserializację obiektów, ich zawartość może uruchomić kod. To jest RCE (remote code execution), czyli najgorszy możliwy wariant, bo atakujący wykonuje własne polecenia na serwerze aplikacyjnym.
Tak przedstawiony łańcuch ataku jest realistyczny, choć wymaga kilku niefortunnych zbiegów okoliczności po stronie ofiary. Stąd też nasza ostrożność: to wersja atakującego, nie raport z analizy powłamaniowej.
Co pokazał atakujący
ZTS opublikowała trzy zrzuty ekranu, które atakujący jej przekazał. Ich autentyczność sprawdza się na podstawie tego, że firma następnie potwierdziła incydent, choć nie potwierdziła szczegółów zrzutów.
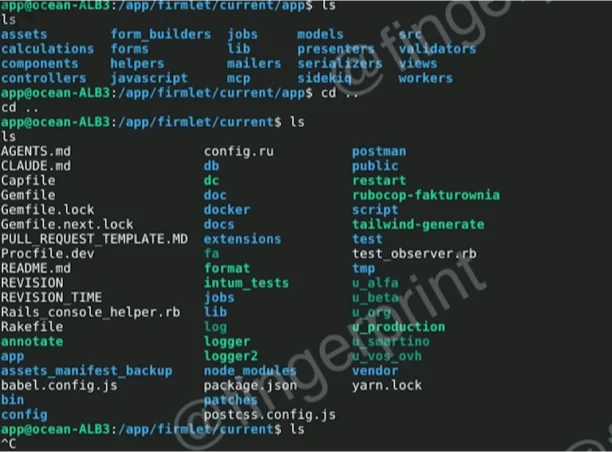
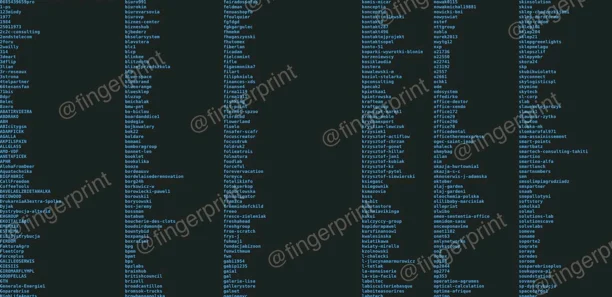
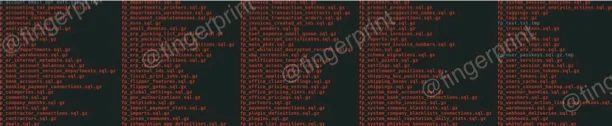
Warto zauważyć, że ZTS w komunikacie Fakturowni zwróciła uwagę na dodatkowe zabezpieczenia dotyczące generowania plików PDF. Nie wiemy, czy ma to związek z wektorem ataku, więc nie będziemy spekulować, ale to ciekawy wątek do obserwowania przy kolejnych aktualizacjach.
Nieścisłości w komunikacji Fakturowni
Niebezpiecznik zwrócił uwagę na kilka rzeczy, które nie do końca się kleją, i zgadzamy się z tą obserwacją:
- Firma pisze, że nie naruszono integracji, a jednocześnie unieważnia klucze API, które służą właśnie do integracji.
- W komunikacie jest mowa o tokenach sesji i skrótach haseł, a według informacji, które mieliśmy w momencie publikacji, użytkownikom unieważniono tylko tokeny API.
- Klienci dostali maila o unieważnieniu kluczy, ale nie o samym włamaniu. Firma zapowiada bezpośrednie powiadomienia w najbliższym czasie.
Trzeba uczciwie przyznać, że komunikat pojawił się szybko i nie próbuje niczego bagatelizować. Chaos informacyjny w pierwszej dobie po ataku zdarza się każdemu. Będziemy pilnować, czy odpowiedzi na pytania mediów pojawią się i co wniosą.
Co powinni zrobić użytkownicy Fakturowni
Załóżcie najgorszy scenariusz: wszystko, co było na koncie, jest w rękach przestępców.
- Zmieńcie hasło do Fakturowni i do wszystkich miejsc, w których jest takie samo lub podobne.
- Włączcie uwierzytelnianie dwuskładnikowe.
- Wylogujcie się ze wszystkich urządzeń, żeby unieważnić tokeny sesji.
- Sprawdźcie numer rachunku bankowego na fakturach. Podmiana konta to najprostszy sposób na zarobek z takiego włamania.
- Przejrzyjcie listę użytkowników mających dostęp do konta.
- Jeśli łączycie Fakturownię z innymi systemami, wymieńcie klucze API.
Certyfikatów KSeF, według zapewnień firmy, nie trzeba ruszać, ale rotacja na wszelki wypadek nie zaszkodzi.
Czego spodziewać się w najbliższych tygodniach
Największe ryzyko to nie sam wyciek, tylko to, co się z danymi stanie później. Przy danych fakturowych trzeba oczekiwać:
- phishingu udającego Fakturownię, kuriera albo bank,
- fałszywych faktur, które wyglądają jak od prawdziwych kontrahentów,
- oszustw „na zmianę numeru konta”. Jeśli kontrahent nagle prosi o płatność na inny rachunek, zadzwońcie do niego pod numer, który znacie z wcześniejszych ustaleń, nie z maila.
Kontrahenci, którzy nigdy nie mieli konta w Fakturowni, a figurują na fakturach jej klientów, też mogą dostawać takie wiadomości. To grupa, która o incydencie może się w ogóle nie dowiedzieć.
Podsumowanie
Ta sprawa pokazuje, że polskie SaaS-y z danymi tysięcy firm są dziś celem sprawnych, zorganizowanych ataków. Fingerprint wybrał już serwisy medyczne, teraz systemy fakturowe, i trudno zakładać, że na tym poprzestanie. Jeden błąd w aplikacji internetowej może oznaczać dane milionów osób.
Aktualizacja 02.10.2026, godz. 12:20 CEST
Fakturownia opublikowała 1 października o 16:00 pierwszą aktualizację komunikatu. Pokazuje ona, że skala wycieku jest większa, niż sugerowały pierwsze informacje.
Dostęp nieuprawnionej osoby trwał od 27.09 (ok. 3:20) do 28.09 (ok. 17:45), czyli około 38 godzin. Firma przyznaje wprost, że atakujący skopiował dużą część bazy na własne serwery i że incydent dotyczy każdego konta. Pierwsza blokada adresu atakującego nastąpiła 28.09 o 13:35, ale dostęp do aplikacji usunięto dopiero o 18:01. Atakujący był więc w systemie ponad dobę przed wykryciem, więc wpis Fingerprinta z 28.09 nie wyznacza momentu wejścia.
Co pobrano w całości.
Skróty haseł, tokeny API, klucze integracji zapisane w ustawieniach konta (zależnie od używanych integracji) oraz identyfikatory sesji. Wcześniej firma zapewniała, że integracje nie zostały naruszone, a teraz przyznaje wyciek ich kluczy. Nie pobrano certyfikatów KSeF, danych logowania do banków ani danych kart, bo Fakturownia ich nie przechowuje.
Pobieranie największych zbiorów szło od najstarszych rekordów i zostało przerwane, zanim dotarło do nowszych:
- kontrahenci dodani przed 16.10.2024,
- pełna treść faktur wystawionych przed 22.03.2021,
- pozycje faktur sprzed 6.06.2019,
- dokumenty magazynowe sprzed 14.07.2023,
- historia aktywności sprzed 24.11.2021.
Z całego okresu pobrano natomiast kwoty z faktur (netto, VAT, brutto, zapłacone) oraz dodatkowe pola opisowe i dane dodatkowych stron faktur. Daty ustalono z dzienników zapytań bazy i mogą się różnić o kilkanaście dni.
Firma pisała pierwotnie, że według jej wiedzy nie doszło do wycieku faktur wystawionych po 2023 roku. Teraz wiadomo, że w przypadku ok. 2250 kont pobrano wszystkie dostępne dane z lat 2022–2026. Zapowiedź atakującego o 6 TB danych nadal nie jest zweryfikowana. Według Fakturowni dane nie zostały dotąd upublicznione, a sprawę monitoruje wspólnie z CERT Polska.
Reakcja firmy
Ruch przeniesiono na nowe serwery zbudowane od zera (28.09, 20:44–21:51), a klucze API wymieniono do 29.09, 4:03. Stare klucze działają tylko z adresów IP używanych wcześniej. O 2:35 w nocy 29.09 wzmocniono też generator PDF, ale firma nie mówi, czy ma to związek ze sposobem wejścia do systemu.
Od 1.10 od 15:50 Fakturownia wysyła e-maile do właścicieli kont i pozostałych użytkowników, wyłącznie z domeny fakturownia.pl, bez załączników. Właściciele kont mają dostać w serwisie panel z kategoriami danych, zakresami dat i liczbą rekordów.
Zalecenia się nie zmieniają: nowe hasło, nowe klucze API w integracjach i telefoniczne potwierdzanie każdej prośby o przelew na zmieniony rachunek.
Artykuł będziemy aktualizować, gdy Fakturownia opublikuje szczegóły analizy powłamaniowej.
Źródła: komunikat Fakturowni (fakturownia.pl/incydent), Zaufana Trzecia Strona, Niebezpiecznik.